Киберинцидент в UNM Health прекъсна клинични дейности и наложи отклоняване на линейки
Какво се случи
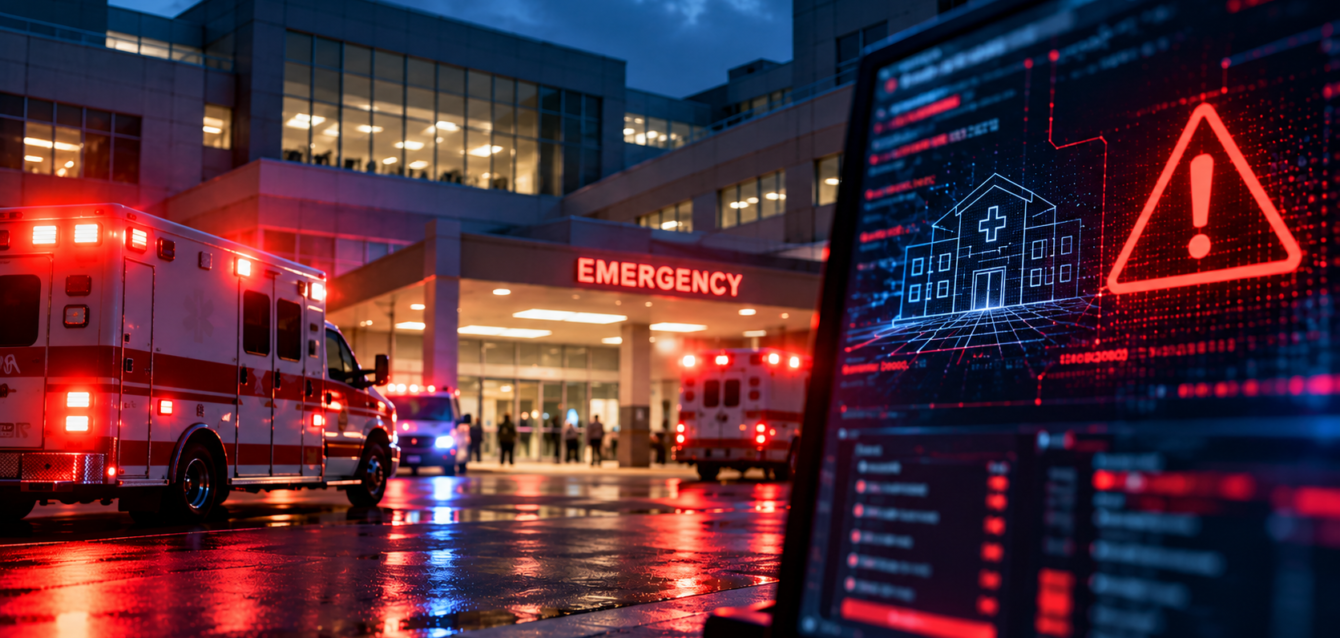
Киберинцидент в University of New Mexico Health System (UNM Health) наруши работата на една от най-важните здравни структури в щата Ню Мексико на 26 октомври. Инцидентът доведе до отклоняване на линейки от UNM Hospital, отмяна на прегледи в повече от 30 клиники и временно ограничаване на част от дейностите в UNM Health Sciences Center.
Значението на инцидента е особено голямо, тъй като UNM Hospital управлява единствения Level I Trauma Center в щата и обслужва повече от един милион пациентски посещения годишно. Други здравни организации в региона са поели част от допълнителния пациентски поток, докато UNM Health постепенно възстановява дейността си.
Към момента организацията не е обявила конкретната причина за инцидента, нито е потвърдила ransomware атака или пробив с доказано изтичане на данни. Разследването продължава с участието на правоохранителните органи и FBI. Това разграничение е важно: оперативното въздействие е потвърдено, но техническият механизъм и пълният обхват все още не са публично установени.
Защо този инцидент е важен
При здравните организации киберинцидентът много бързо може да премине от ИТ проблем към проблем с предоставянето на медицинска помощ.
Тук ефектът не се измерва само с недостъпни системи. Нарушаването на работата на дигиталната инфраструктура доведе до промени в движението на линейки, отменени прегледи и пренасочване на пациенти към други лечебни заведения.
Това показва защо киберустойчивостта в здравеопазването трябва да включва не само защита срещу проникване, но и способност критичните медицински процеси да продължат при ограничена или компрометирана ИТ среда.
От киберсигурност към непрекъсваемост на медицинските услуги
Болничната инфраструктура зависи от множество взаимосвързани системи: електронни медицински досиета, лабораторни и образни системи, идентичности и достъп, комуникации, мрежова инфраструктура, клинични приложения и административни платформи.
Инцидент в една част от тази среда може да доведе до решения за изолиране на системи или прекъсване на достъпа до тях с цел ограничаване на риска. Именно затова реакцията при инцидент трябва предварително да бъде свързана с плановете за непрекъсваемост и възстановяване.
За здравните организации важните въпроси не са само дали могат да открият атаката, а и:
кои клинични услуги трябва да продължат при недостъпни ИТ системи;
кои системи трябва да бъдат възстановени първи;
кои зависимости могат да блокират възстановяването;
как медицинският персонал работи при ограничен достъп до дигитални услуги;
кой има правомощия да изолира системи и да задейства аварийни процедури;
кога една система може безопасно да бъде върната в експлоатация.
Какво трябва да проверят здравните организации
Първата стъпка е да се определят системите, от които реално зависи предоставянето на медицински услуги, а не само тези, които се считат за критични от ИТ гледна точка.
След това трябва да се провери дали съществуват реално приложими процедури за работа при тяхната недостъпност. Това включва алтернативни клинични процеси, ясни отговорности, надеждни резервни копия, възможност за възстановяване и комуникация между ИТ, киберсигурността, медицинските екипи и ръководството.
Редовното тестване е също толкова важно. План за възстановяване, който не е проверяван в реалистичен сценарий, не дава достатъчна увереност как организацията ще реагира при действителен инцидент.
DIAMATIX коментар
Инцидентът в UNM Health показва защо в здравеопазването киберсигурността и оперативната устойчивост не могат да бъдат управлявани като отделни задачи.
Откриването на заплахата е само първата част. След него организацията трябва да може бързо да ограничи инцидента, да запази видимост върху средата, да определи кои системи могат безопасно да останат активни и да възстанови критичните услуги в правилната последователност.
Това изисква непрекъснато наблюдение, ясни процедури за реакция, надеждно възстановяване и предварително определена координация между техническите и медицинските екипи.
При здравна организация времето за реакция не е само показател за ефективността на SOC (Security Operations Center / център за операции по сигурността). То може директно да влияе върху непрекъсваемостта на медицинските услуги.
Практически пример: BULPHARMA
Подобен подход стои и зад проекта на BULPHARMA Healthcare Group и DIAMATIX, където повече от 1 600 крайни устройства и над 35 сървъра в разпределена здравна среда се наблюдават чрез MDR 360° powered by DIAMATIX SOC. Моделът комбинира 24/7 наблюдение, EDR (Endpoint Detection and Response / откриване и реакция при заплахи на крайни устройства), SHIELD SIEM/XDR, резервно копиране и възстановяване при бедствия.
Целта не е само по-бързо откриване на заплахи, а поддържане на видимост и възможност за реакция в среда, в която наличността на критичните медицински системи е пряко свързана с оперативната дейност.
Вижте BULPHARMA MDR 360° case study
Практически извод
Инцидентът в UNM Health показва, че в здравеопазването последствията от киберинцидент могат да достигнат до основната мисия на организацията: предоставянето на медицинска помощ.
Затова готовността трябва да обхваща целия цикъл:
видимост → откриване → ограничаване → непрекъсваемост на критичните услуги → възстановяване → безопасно връщане към нормална работа.
Проверете дали планът ви за реакция при киберинцидент определя не само как да ограничите атаката, а и как критичните медицински услуги ще продължат по време на нея.
Източници
Associated Press. A cybersecurity issue forces a major New Mexico hospital to divert patients and close clinics, 26 October 2026.
UNM Health System. Official information on UNM Health and its Level I Trauma Center.
DIAMATIX. BULPHARMA Improves Response Time and Visibility with MDR 360° powered by DIAMATIX SOC, July 2026.
Абонирайте се за най-новите актуализации и анализи
Получавайте актуални новини и експертни анализи за киберсигурност