Критични уязвимости в PHP засягат WordPress и други уеб приложения: обновяването на CMS не е достатъчно
Какво се случи
На 21 октомври PHP Security Team публикува извънредни актуализации за две критични уязвимости, CVE-2026-109618 и CVE-2026-109619, които могат да позволят дистанционно изпълнение на код без предварително удостоверяване.
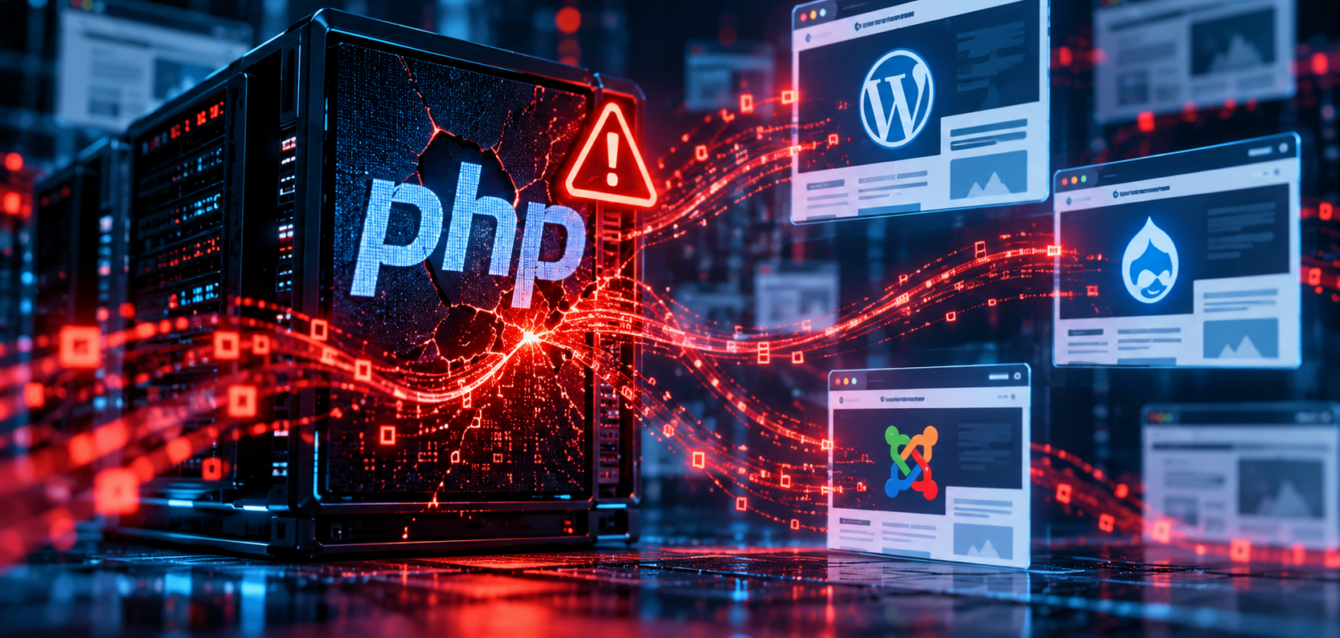
Проблемът е в самата среда за изпълнение на PHP, а не в конкретна система за управление на съдържанието. Това означава, че потенциално засегнати могат да бъдат интернет-достъпни приложения, изградени върху PHP, включително WordPress, Drupal, Joomla и множество специализирани корпоративни системи.
Рискът беше оценен като достатъчно сериозен, за да предизвика съвместно предупреждение от Европейската комисия, ENISA, CERT-EU, Europol EC3 и европейската мрежа от екипи за реакция при инциденти. Препоръката е организациите незабавно да идентифицират своите PHP системи, да дадат приоритет на интернет-достъпните среди и да приложат актуализациите.
Защо проблемът е по-голям от WordPress
WordPress често е първата асоциация с PHP, но тук уязвимостта е на по-ниско технологично ниво. Засегната е средата, която изпълнява приложния код. Това е важна разлика. Обновяването на WordPress, темата или плъгините не премахва тази конкретна уязвимост, ако сървърът продължава да използва засегната версия на PHP.
PHP Security Team посочва, че риск съществува при PHP инсталации, които обслужват уеб заявки чрез различни конфигурации, включително PHP-FPM, Apache с mod_php, php-cgi, FrankenPHP и LiteSpeed. При mod_php е демонстриран сценарий, при който атаката може да бъде задействана чрез неавтентикирана заявка още преди изпълнението на приложния код. Това превръща проблема от „WordPress update“ в сървърна и инфраструктурна задача.
Как работят уязвимостите
И двете уязвимости са свързани с неправилно управление на паметта.
При CVE-2026-109618 определени условия могат да прекъснат обработката на PHP заявка, докато вътрешните данни все още са в непълно състояние. Последващото освобождаване на памет може да обработи невалидни данни като валидни.
При CVE-2026-109619 вътрешно състояние, свързано с една заявка, може да остане достъпно след освобождаването на паметта и да бъде използвано от последваща заявка.
И в двата случая резултатът може да бъде достатъчно сериозен, за да позволи на неавтентикиран нападател да изпълни произволен код върху уязвимия сървър.
Кои версии трябва да бъдат обновени
PHP публикува следните защитени версии:
PHP 8.5.12
PHP 8.4.27
PHP 8.3.36
PHP 8.2.35
Разработчиците на PHP посочват, че няма пълна алтернативна мярка, която да замени актуализацията. Обновяването е препоръчаният начин за отстраняване на риска.
PHP 8.1 и по-старите версии вече не получават актуализации директно от PHP проекта. Някои Linux дистрибуции и доставчици с дългосрочна поддръжка могат да предоставят собствени корекции, но организациите трябва да проверят това конкретно със своя доставчик.
Какво означава това за WordPress сайтовете
При WordPress администраторите често следят основно версията на самата система, плъгините и темите. Този случай показва защо това не е достатъчно. Сигурността на сайта зависи и от технологичния слой под него: версията на PHP, уеб сървъра, операционната система, настройките на хостинга и начина, по който приложението е публикувано в интернет.
Ако сайтът е на споделен или управляван хостинг, PHP може да се управлява изцяло от доставчика. В такъв случай организацията трябва да потвърди, че необходимата корекция вече е приложена, вместо да приема, че автоматичното обновяване на WordPress е решило проблема.
Какво трябва да проверят организациите
Първата задача е да се установи кои интернет-достъпни системи използват PHP и каква версия работи върху тях. При WordPress версията може да бъде проверена през информацията за състоянието на сайта или директно през хостинг средата. След това трябва да се потвърди дали използваната версия е сред защитените издания или съдържа официална корекция, предоставена от операционната система или доставчика.
За по-големи среди проверката трябва да обхване не само публичните сайтове, а и вътрешни портали, административни панели, клиентски приложения, стари системи и тестови среди, които могат да останат достъпни от интернет.
Особено внимание заслужават:
неподдържани версии на PHP;
стари приложения, които не позволяват лесно обновяване;
забравени поддомейни и тестови системи;
сървъри с директен публичен достъп;
среди, при които не е ясно кой носи отговорност за актуализирането на PHP.
DIAMATIX коментар
Този случай показва защо управлението на уязвимости не трябва да спира на нивото на приложението.
Една организация може да има напълно актуален WordPress, актуални плъгини и добра политика за съдържанието, но да остане изложена заради компонент, който работи под самото приложение.
Точно тези зависимости често създават пропуски между екипи, доставчици и технологични слоеве. Собственикът на сайта следи CMS. Хостинг доставчикът управлява PHP. Друг екип поддържа операционната система. В крайна сметка критичният въпрос е дали някой има пълна видимост върху целия технологичен стек.
При критична уязвимост правилният въпрос не е само:
„Актуализирахме ли WordPress?“
а:
„Актуализиран ли е целият слой, от който приложението зависи?“
Практически извод
CVE-2026-109618 и CVE-2026-109619 показват защо сигурността на уеб приложение не може да се разглежда отделно от инфраструктурата, върху която то работи. WordPress, Drupal или друго приложение може да бъде напълно актуално, докато основната PHP среда остава уязвима.
Правилната последователност е:
идентифициране на PHP системите → проверка на версиите → актуализиране на сървърния слой → валидиране на приложението → наблюдение за подозрителна активност.
Проверете не само версията на вашата CMS, а и PHP средата, върху която работят интернет-достъпните ви приложения.
Източници
PHP Security Team. Critical remote code execution vulnerabilities, update now, 21 October 2026.
PHP. PHP 8.5.12 Released, 21 October 2026.
ENISA, European Commission DG CNECT, CERT-EU, Europol EC3 and CSIRTs Network. Joint statement on critical PHP vulnerabilities, 21 October 2026.
Canadian Centre for Cyber Security. Critical vulnerabilities impacting PHP. CVE-2026-109618 and CVE-2026-109619, 21 October 2026.
Google Cloud Security. Responding to core PHP vulnerabilities CVE-2026-109618 and CVE-2026-109619, 21 October 2026.
Абонирайте се за най-новите актуализации и анализи
Получавайте актуални новини и експертни анализи за киберсигурност